Freezone S'inscrire

Orange rend le mot de passe de ses Livebox 2 accessible à tous !


A l’heure où l’internaute vit dans "la terreur du piratage" et s’efforce de sécuriser son réseau, Orange a lancé le mois dernier un firmware automatique a destination de ses abonnés Livebox 2.
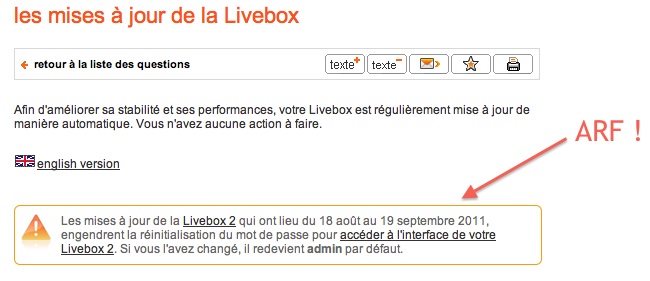


Curieusement, voici une mise à jour qui ouvre les portes de votre réseau puisque celle-ci rend l’accès à l’administration de la livebox 2 aisé. En effet, Korben a découvert que le firmware des Livebox 2 a simplement réinitialisé le mot de passe admin et le login par défaut. Ainsi, le login est « admin » et le mot de passe est « admin ».


Publié le par
Partager sur Google + Partager sur Twitter Partager sur Facebook Alertes mail Partager
COMMENTAIRES DES LECTEURS (60)
Afficher les 45 premiers commentaires...
Posté le 11 octobre 2011 à 09h18 Citer le commentaireSignaler le commentaireRemonter en haut de pageDescendre en bas de pagePartager ce commentaire sur Twitter
Dude a écrit
Rodolphe51 a écrit UF, faudrait peut-etre mieux se renseigner ... Je suis chez Free et je trouve que l'administration de la Livebox a des ajouts par rapport a la Fbx. Par exemple, pouvoir autoriser seulement les appareils qui sont mis dans la console d'aministration de la Freebox (c'est la cas avec la Livebox), ça eviterait le piratage ... Pour en avoir fait l'experience,  si un appareil ou clé wifi n'est pas déclaré (au dela des 2 premiers appareils autorisés en automatique) il est impossible de se connecter a la Livebox, alors que la Fbx laisse son réseau ouvert a quiconque veut se connecter ... Se genre d'autorisations d'appareil devrait etre intégré a la Fbx V5/V6, ca eviterait peut-etre des piratages de réseaux wifi perso ... Sur la Freebox V6 il y a un système de liste blanche d'@MAC. Free savais que tu allais en parler ;)

Il me semble que ça existait même déjà avant, on pouvait filtrer les MAC sur la console de gestion...

Posté le 11 octobre 2011 à 09h25 Citer le commentaireSignaler le commentaireRemonter en haut de pageDescendre en bas de pagePartager ce commentaire sur Twitter

Cher, mauvais, incompétent, irresponsable : un vrai service public.

Posté le 11 octobre 2011 à 10h27 Citer le commentaireSignaler le commentaireRemonter en haut de pageDescendre en bas de pagePartager ce commentaire sur Twitter Voter plus un Voter moins un

J'aime pas cracher sur Orange inutilement, mais la il faut dire qu'ils merde grave quand même. Ce n'est pas tres pro tout cela. Enfin heureusement que j'ai une freebox.

Posté le 11 octobre 2011 à 11h54 Citer le commentaireSignaler le commentaireRemonter en haut de pageDescendre en bas de pagePartager ce commentaire sur Twitter
haribo a écrit
Et on critique free sur ses mises à jour.....en même tps la pub d'orange c'est "Open" non?

Ici non, on critique jamais Free sur ses mises à jour. Une connerie chez les autres, c'est jeté en pâture, une connerie chez Free est un tour de claquettes pour la faire passer discrétos.

Posté le 11 octobre 2011 à 11h57 Citer le commentaireSignaler le commentaireRemonter en haut de pageDescendre en bas de pagePartager ce commentaire sur Twitter
Rodolphe51 a écrit
Faudrait pas tout melanger UF ... Mon père s'est abonné chez Orange et il a donc la Livebox 2 et il a pas changé le mot de passe par défaut, car il ne peut pas servir si l'on n'est pas sur le reseau de la livebox, donc ... De plus, le login/mdp admin/admin, ne sert qu'à administrer la Livebox 2, donc rien de grave ... Pour accéder au réseau de la Livebox, il faut avoir la clé Wifi de 26 caracteres alphanumeriques donnée par Orange et ça ça n'est pas reinitialiser et on peut la changer, donc ... Pour moi, orange n'a pas ouvert de porte pour le piratage, car ça n'a rien a voir entre l'administration de la Livebox et le reseau wifi personnel avec la clé wifi donnée par Orange ... UF, faudrait peut-etre mieux se renseigner ... Je suis chez Free et je trouve que l'administration de la Livebox a des ajouts par rapport a la Fbx. Par exemple, pouvoir autoriser seulement les appareils qui sont mis dans la console d'aministration de la Freebox (c'est la cas avec la Livebox), ça eviterait le piratage ... Pour en avoir fait l'experience,  si un appareil ou clé wifi n'est pas déclaré (au dela des 2 premiers appareils autorisés en automatique) il est impossible de se connecter a la Livebox, alors que la Fbx laisse son réseau ouvert a quiconque veut se connecter ... Se genre d'autorisations d'appareil devrait etre intégré a la Fbx V5/V6, ca eviterait peut-etre des piratages de réseaux wifi perso ...

Yaura toujours des vautours ici qui attendent que ce genre d'info, alors que tu as complètement raison...

Posté le 11 octobre 2011 à 12h05 Citer le commentaireSignaler le commentaireRemonter en haut de pageDescendre en bas de pagePartager ce commentaire sur Twitter
haribo a écrit
Et on critique free sur ses mises à jour.....en même tps la pub d'orange c'est "Open" non?

Toi par contre ton cerveau est "Close"

Posté le 11 octobre 2011 à 12h52 Citer le commentaireSignaler le commentaireRemonter en haut de pageDescendre en bas de pagePartager ce commentaire sur Twitter
Tracker a écrit
Eso26957 a écrit  Il suffit de limiter le nombre d'adresse IP adressable et de configurer une IP fixe à chaque appareil connecté (à partir de son adresse mac) pour empêcher un intrus de se connecter à son réseau ... C'est certes plus compliqué mais beaucoup plus sur. C'est surtout complètement inutile. Il n'est nul besoin d'obtenir une adresse IP par un DHCP pour entrer sur un réseau. Il suffit de sniffer un peu, de récupérer le réseau IP utilisé et de prendre une IP fixe. Elle sera pleinement autorisée. C'est pour ça que le filtrage MAC existe (sauf sur la fbx v5). Et même ça, c'est efficace mais pas incontournable.

Tout à fait d'accord, je l'ai déjà fait, pour qq'un qui s'intéresse un peu à l'informatique (sans être pro), c'est tout à fait accessible.

Donc définir un login/MDP par défaut, même pour une interface d'admin uniquement accessible en local, c'est un défaut de sécurisation, et c'est pourquoi Korben l'a dénoncé.

Et Tracker, le filtrage MAC existe aussi sur la fbx v5, je m'en sers :o
(Pour info (pas pour toi, tu dois savoir comment ca marche) il faut réduire sa plage IP aux seuls appareils souhaités et définir les @MAC sur les baux DHCP, ca filtre très bien)

Posté le 11 octobre 2011 à 13h15 Citer le commentaireSignaler le commentaireRemonter en haut de pageDescendre en bas de pagePartager ce commentaire sur Twitter
Rodolphe51 a écrit
Faudrait pas tout melanger UF ... Mon père s'est abonné chez Orange et il a donc la Livebox 2 et il a pas changé le mot de passe par défaut, car il ne peut pas servir si l'on n'est pas sur le reseau de la livebox, donc ... De plus, le login/mdp admin/admin, ne sert qu'à administrer la Livebox 2, donc rien de grave ... Pour accéder au réseau de la Livebox, il faut avoir la clé Wifi de 26 caracteres alphanumeriques donnée par Orange et ça ça n'est pas reinitialiser et on peut la changer, donc ... Pour moi, orange n'a pas ouvert de porte pour le piratage, car ça n'a rien a voir entre l'administration de la Livebox et le reseau wifi personnel avec la clé wifi donnée par Orange ... UF, faudrait peut-etre mieux se renseigner ... Je suis chez Free et je trouve que l'administration de la Livebox a des ajouts par rapport a la Fbx. Par exemple, pouvoir autoriser seulement les appareils qui sont mis dans la console d'aministration de la Freebox (c'est la cas avec la Livebox), ça eviterait le piratage ... Pour en avoir fait l'experience,  si un appareil ou clé wifi n'est pas déclaré (au dela des 2 premiers appareils autorisés en automatique) il est impossible de se connecter a la Livebox, alors que la Fbx laisse son réseau ouvert a quiconque veut se connecter ... Se genre d'autorisations d'appareil devrait etre intégré a la Fbx V5/V6, ca eviterait peut-etre des piratages de réseaux wifi perso ...

Ca, c'est une légende urbaine : le premier cracker en herbe venu sait modifier l'adresse mac de sa bécane, donc, la protection par adresse mac (qui n'est plus automatique avec les livebox 2, d'ailleurs) est illusoire.
Pas du tout d'accord pour avoir cette daube dans les Freebox (mais j'ai confiance en Free)

Et à partir du moment où il y a des fonctions d'administration, elles doivent être protégées. Si tous les constructeurs prévoient un mot de passe, ce n'est pas pour faire joli

D'accord, M. et Mme Michu ont laissé "admin", mais si moi, j'en ai mis un à moi, j'entends bien qu'on ne me le supprime pas.
Sans prévenir, en plus : depuis la mi-aout, on l'apprend seulement aujourd'hui !!!

Je râle parce que, fin aout justement, j'ai déménagé une PME à qui je file un coup de main, et j'ai été surpris qu'après avoir reconnecté tout ça, la livebox était sur "admin". J'ai cru que c'était dû au changement de NRA, mais ce devait être ce truc.
Maintenant, il va falloir vérifier régulièrement, fait ch...

Posté le 11 octobre 2011 à 14h50 Citer le commentaireSignaler le commentaireRemonter en haut de pageDescendre en bas de pagePartager ce commentaire sur Twitter
Anonyme a écrit
depuis la mi-aout, on l'apprend seulement aujourd'hui !!! Je râle parce que, fin aout justement, j'ai déménagé une PME à qui je file un coup de main, et j'ai été surpris qu'après avoir reconnecté tout ça, la livebox était sur "admin". J'ai cru que c'était dû au changement de NRA, mais ce devait être ce truc.Maintenant, il va falloir vérifier régulièrement, fait ch...

Depuis la mi-août que les abonnés Orange sont au courant, ils ont pas attendu qu'UF ponde une news pour les vautours en octobre.


Les principaux concernés sont au courant, les autres comme toi OSEF non ?

Posté le 11 octobre 2011 à 16h27 Citer le commentaireSignaler le commentaireRemonter en haut de pageDescendre en bas de pagePartager ce commentaire sur Twitter Voter plus un Voter moins un
Rodolphe51 a écrit
Faudrait pas tout melanger UF ... Mon père s'est abonné chez Orange et il a donc la Livebox 2 et il a pas changé le mot de passe par défaut, car il ne peut pas servir si l'on n'est pas sur le reseau de la livebox, donc ... De plus, le login/mdp admin/admin, ne sert qu'à administrer la Livebox 2, donc rien de grave ... Pour accéder au réseau de la Livebox, il faut avoir la clé Wifi de 26 caracteres alphanumeriques donnée par Orange et ça ça n'est pas reinitialiser et on peut la changer, donc ... Pour moi, orange n'a pas ouvert de porte pour le piratage, car ça n'a rien a voir entre l'administration de la Livebox et le reseau wifi personnel avec la clé wifi donnée par Orange ... UF, faudrait peut-etre mieux se renseigner ... Je suis chez Free et je trouve que l'administration de la Livebox a des ajouts par rapport a la Fbx. Par exemple, pouvoir autoriser seulement les appareils qui sont mis dans la console d'aministration de la Freebox (c'est la cas avec la Livebox), ça eviterait le piratage ... Pour en avoir fait l'experience,  si un appareil ou clé wifi n'est pas déclaré (au dela des 2 premiers appareils autorisés en automatique) il est impossible de se connecter a la Livebox, alors que la Fbx laisse son réseau ouvert a quiconque veut se connecter ... Se genre d'autorisations d'appareil devrait etre intégré a la Fbx V5/V6, ca eviterait peut-etre des piratages de réseaux wifi perso ...

La question est au niveau de la sécurité.Si on a le mot de passe admin on peut avoir le mot de passe wifi et tout ce qui va avec.Ceux qui avait changer le mot de passe savent le danger lorsqu'on a accès à son mot de passe.

Posté le 11 octobre 2011 à 17h04 Citer le commentaireSignaler le commentaireRemonter en haut de pageDescendre en bas de pagePartager ce commentaire sur Twitter Voter plus un Voter moins un

@lou non ce n'est pas normal du tout, dans un pays ou on peut être poursuivi pour défaut de sécurisation de son réseau et de la part d'une boite ou se trouve l'ex-ministre responsable de Hadopi !


Posté le 11 octobre 2011 à 17h24 Citer le commentaireSignaler le commentaireRemonter en haut de pageDescendre en bas de pagePartager ce commentaire sur Twitter Voter plus un Voter moins un
Eso26957 a écrit
  ... Il suffit de limiter le nombre d'adresse IP adressable et de configurer une IP fixe à chaque appareil connecté (à partir de son adresse mac) pour empêcher un intrus de se connecter à son réseau ... C'est certes plus compliqué mais beaucoup plus sur.

De plus, si mes souvenirs sont exacts, il est possible sur LiveBox de limiter l'accès à l'interface d'administration en fonction de l'adresse MAC. On risque toujours le spoofing mais c'est quand même pas réinitialisé à chaque nouveau firmware.

Posté le 11 octobre 2011 à 23h18 Citer le commentaireSignaler le commentaireRemonter en haut de pageDescendre en bas de pagePartager ce commentaire sur Twitter Voter plus un Voter moins un
Mikeywillis a écrit
Tout à fait d'accord, je l'ai déjà fait, pour qq'un qui s'intéresse un peu à l'informatique (sans être pro), c'est tout à fait accessible. Donc définir un login/MDP par défaut, même pour une interface d'admin uniquement accessible en local, c'est un défaut de sécurisation, et c'est pourquoi Korben l'a dénoncé. Et Tracker, le filtrage MAC existe aussi sur la fbx v5, je m'en sers :o(Pour info (pas pour toi, tu dois savoir comment ca marche) il faut réduire sa plage IP aux seuls appareils souhaités et définir les @MAC sur les baux DHCP, ca filtre très bien)

Mais je vais devoir le répéter combien de fois ?? Ce n'est pas un filtrage par adresse MAC !!! C'est simplement une réservation d'adresse IP pour un appareil donné.

En aucun cas ça n'empêchera une machine paramétrée en IP fixe d'utiliser le réseau.

On dirait que tout le monde à oublié ce qu'est un réglage IP fixe.

Petit exemple :

On applique ton truc : DHCP de la freebox distribue 2 adresses 192.168.0.10 et 192.168.0.11
Ces deux adresses IP sont réservées pour 2 MAC données. Ok.

Un 3ème PC arrive là dessus, s'il est réglé pour obtenir les paramètres en DHCP, il n'aura pas d'IP, car il n'y en a plus de dispo. En attendant, si c'est en Wifi, il a déjà tapé la clef WPA, ou du moins, largement eu l'occasion d'obtenir cette clef (par des méthodes qui prennent aujourd'hui quelques minutes seulement).

Alors, oui, oh mon Dieu, je ne récupère pas d'adresse IP, mais oh la la, comment vais-je faire ???

Réponse simple : je n'attend pas qu'on me donne un IP, je me l'attribue moi-même : hop, configuration de l'interface réseau, définir l'adresse IP manuellement.

Allez, je suis gentil, je donne les paramètres à saisir :

IP : 192.168.0.37 (ou 42, ou 116 ou ce que tu veux qui n'est ni 0, 254, 255, 10 ou 11).
masque : 255.255.255.0
passerelle : 192.168.0.254 (bah oui, l'adresse de la freebox ^^)

Ensuite, pour les DNS, bah comme on veut rentrer plus ou moins illégalement dans un réseau, on connait les serveurs DNS Free, ou on en utilise d'autres, ça n'a aucune importance, c'est surtout si on a envie de taper www.google.fr plutôt que http://74.125.39.105 (c'est la vraie IP, vérifiez).

Alors, c'est vachement filtré comme solution .......

Au passage, sur un réseau comportant un ou plusieurs serveurs (des ordinateurs serveurs, pas des freebox v6), ces serveurs sont réglés en IP fixe (comme indiqué là) sinon, ils seraient rapidement difficile à accéder (changement d'IP toutes les 8 heures selon le bail, dommage).


Conclusion : NON, la réservation d'IP sur adresses MAC en limitant la plage du DHCP n'est PAS une protection ou un quelconque filtrage.
Le seul est unique filtrage MAC est celui qui empêche toute communication à un matériel non autorisé (ou refusé selon qu'on soit en white list ou en black list).
Et encore, même avec ça, un réseau WiFi n'est pas totalement sécurisé, on peut très bien faire du MAC spoofing (en plus de l'IP spoofing). Si on veut vraiment sécuriser un WiFi, il faut ça :

Whitelist MAC => WPA2 (AES/CCMP) => VPN IPSec => réseau interne. Là, on commence à parler sécurité.

Posté le 12 octobre 2011 à 12h48 Citer le commentaireSignaler le commentaireRemonter en haut de pageDescendre en bas de pagePartager ce commentaire sur Twitter
charliebrown a écrit
llooll a écrit Et quand tu écris "un firmware qui au lieu de corriger des bug ou colmater des failles, ouvre carrément les porte a tous mdr " on peut penser que tu parles de Free. Commentaire de quelqu'un qui n'a jamais été abonné chez Free... risible et pitoyable à la fois donc.

Perdu.

Posté le 14 octobre 2011 à 10h41 Citer le commentaireSignaler le commentaireRemonter en haut de pageDescendre en bas de pagePartager ce commentaire sur Twitter

Orange ne respecte ni la confidentialité ni la protection des informations de ses abonnées  cela devient très grave surtout avec les problèmes de connexion que je rencontre depuis toujours avec eux ; la résiliation reste le seul moyen pour se débarrasser de ce FAI

RUBRIQUE COMMENTAIRE
Bonjour, avant de poster, veuillez vous assurer d'avoir pris connaissance des règles.

X

Quatre consignes avant de réagir :

  • Rester dans le cadre de l'article. Pour des discussions plus générales, vous pouvez utiliser nos forums.
  • Développer son argumentation. Les messages dont le seul but est de mettre de l'huile sur le feu seront modifiés ou effacés sans préavis par la rédaction.
  • Respecter les acteurs de l'informatique et les autres lecteurs. Les messages agressifs, vulgaires, haineux, etc. seront modifiés ou effacés sans préavis par la rédaction.
  • Pour toute remarque concernant une faute dans l'article, merci de nous contacter exclusivement par le formulaire "signaler une erreur" lors de la sélection du texte de l'article (les commentaires portants sur ce sujet seront systématiquement supprimés).

Vous devez créer un compte Freezone et être connecté afin de pouvoir poster un commentaire.

DANS VOS REGIONS
Si vous attendiez une évolution de la boutique Free Mobile, ce serait :
Image vide